Herramientas digitales para emprender: IA, datos y ciberseguridad
Multiplica tu productividad con inteligencia artificial
La IA y la automatización son el mayor multiplicador de productividad del emprendimiento: usadas con criterio, te permiten operar como un equipo entero siendo uno. Incluye IA y no-code, gobernanza del dato y ciberseguridad básica.
Introducción
La IA y la automatización son el mayor multiplicador de productividad que ha llegado al emprendimiento. Bien usadas, te permiten operar como un equipo entero siendo uno. Mal usadas, generan ruido, errores y dependencia. Este módulo cubre cómo usar IA y no-code con criterio para crear sistemas que trabajen por ti.
En este módulo profundizaremos en:


9.1 Visión general y mentalidad
Objetivos
- Comprender qué automatizar, qué no y por qué.
- Adoptar mentalidad de "diseñador de sistemas".
Las 3 reglas fundamentales
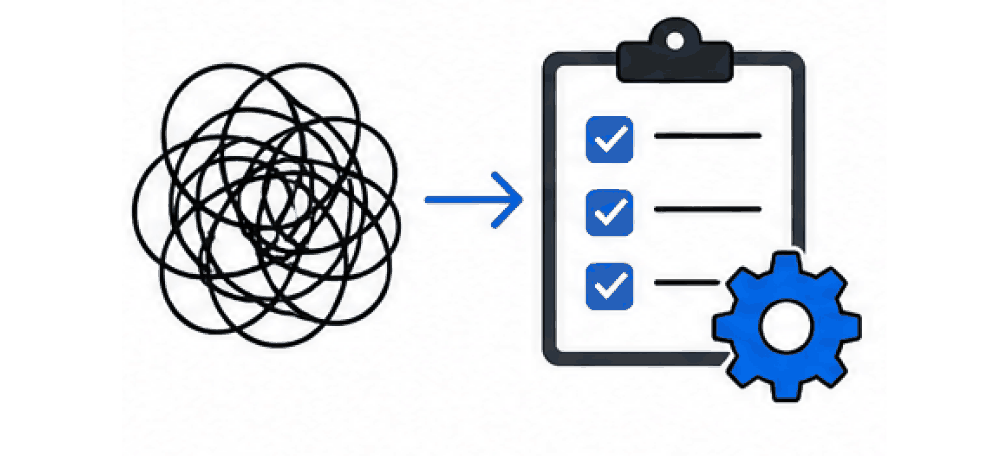
Automatiza procesos claros y repetitivos. Si el proceso es caótico, primero clarifícalo; automatizar el caos solo produce más caos.
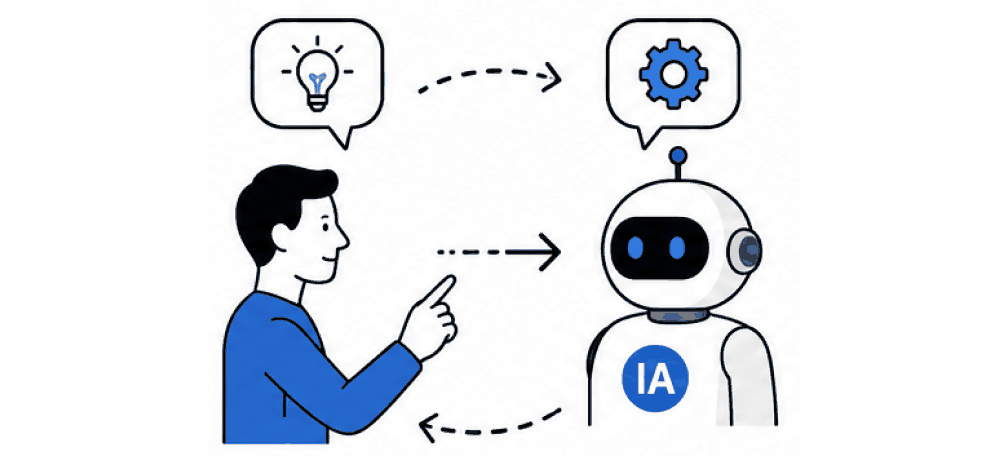
La IA no sustituye criterio: lo amplifica. Tú diriges, ella ejecuta.
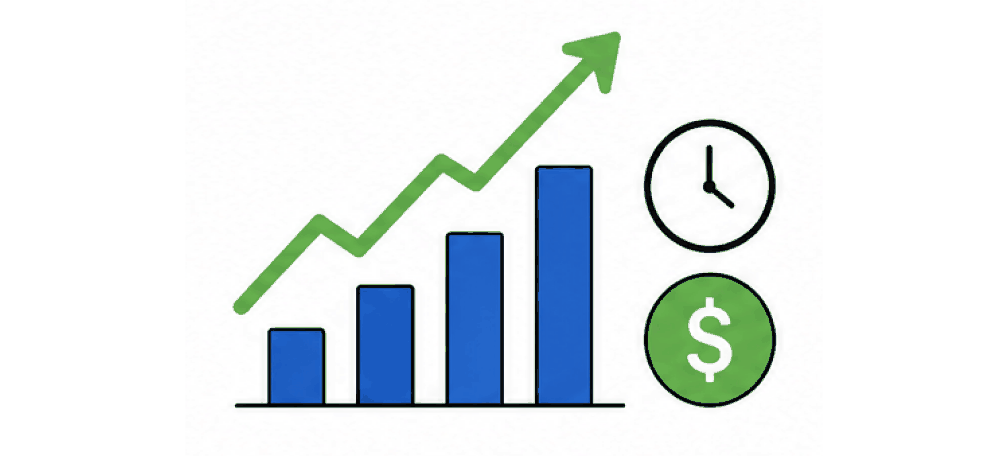
Mide ROI: cada automatización debe ahorrarte tiempo o aumentar ingresos de forma medible.
Qué automatizar primero
- Tareas repetitivas y de baja decisión
- Procesos que escalas con éxito (no la primera versión)
- Comunicaciones recurrentes (emails, recordatorios)
- Captura y enriquecimiento de datos
- Atención básica al cliente (FAQs)
- Generación masiva de contenido base
Qué no automatizar
- Conversaciones críticas con cliente
- Decisiones estratégicas
- Procesos aún sin definir
9.2 ChatGPT, Claude y compañía
Objetivos
- Dominar el arte de hablar con modelos de lenguaje.
- Usarlos como copiloto de cada rol del negocio.
7 roles del LLM en tu negocio
Asistente estratégico
Planes, análisis, decisiones
Redactor
Copy, emails, contenido
Analista
Datos, informes, resúmenes
Tutor
Te explica lo que necesitas aprender
Programador
Scripts, automatizaciones, código no-code
Atención al cliente
Drafts de respuestas
Diseñador
Briefings y prompts visuales
7 principios de prompting efectivo
- 1.Contexto: quién eres, qué haces, a quién te diriges
- 2.Rol: "actúa como…"
- 3.Tarea concreta: un objetivo claro
- 4.Formato de salida: tabla, lista, longitud, tono
- 5.Ejemplos: muestra lo que esperas
- 6.Restricciones: lo que NO quieres
- 7.Iteración: pide ajustes hasta que sirva
Prompt maestro reutilizable
Vas a ayudarme con [tarea]. Contexto: mi negocio es [X], cliente ideal [Y], objetivo [Z]. Antes de empezar, hazme 5 preguntas para entender lo que necesito. Después, dame la respuesta en [formato]. Restricciones: [N].
9.3 Agentes de IA
Objetivos
- Construir "empleados digitales" especializados.
¿Qué es un agente de IA?
Un agente de IA es una instancia con un rol, herramientas y objetivos definidos. Puede:
- Consultar fuentes y devolver respuestas
- Realizar acciones (mandar email, crear tarea)
- Encadenar varios pasos
Casos de uso típicos

Agente comercial
Filtra leads, prepara propuestas.

Agente de contenido
Investiga, redacta, programa.

Agente de soporte
Responde dudas FAQ y escala al humano si es complejo.

Agente investigador
Monitoriza tu sector y resume novedades.
Plataformas
Asistentes conversacionales
Automatización de flujos
9.4 Automatización empresarial (no-code)
Objetivos
- Conectar tus herramientas para que el negocio funcione solo.
Pilares

Aplicaciones
Las apps que ya usas (CRM, email, calendario, pagos)

Plataforma de conexión
Zapier, Make, n8n (open source autoalojable)

IA insertada
En los pasos donde añade criterio
4 flujos típicos
- 1.Reserva y venta: cliente reserva en Calendly → registro en el CRM → email de confirmación + recordatorios → tarea de preparación → al cerrar la venta, factura automática
- 2.Newsletter: suscripción a la newsletter → secuencia de email → segmentación por interés → oferta personalizada
- 3.Entrega de producto digital: cliente compra → entrega del producto digital → email de onboarding → invitación a la comunidad → solicitud de testimonio a los 30 días
- 4.Gestión de reseñas: reseña negativa nueva → alerta + draft de respuesta con IA → tu validación
Caso real
Una freelance ahorra 8 horas semanales con un flujo simple: formulario de cliente nuevo → Notion (registro) → email de bienvenida → calendario de reserva → contrato auto-generado → factura emitida tras firma. Antes hacía cada paso a mano.
9.5 Automatización comercial y de atención al cliente
Objetivos
- Tener pipeline comercial sin que dependa solo de ti.
- Reducir carga de soporte sin perder calidad.

Comercial
- Captura de formularios → registro automático en el CRM
- Scoring de leads con IA (probabilidad de compra)
- Secuencias de seguimiento personalizadas
- Recordatorios al humano cuando hace falta intervención

Atención al cliente
- Chatbot con IA conectado a tu base de conocimiento
- Triage: lo simple lo resuelve la IA, lo complejo te lo escala
- Drafts auto-generados de respuesta para que tú apruebes o edites
- Encuestas automáticas post-soporte
Herramientas
CRM
Chat con IA
Automatización marketing y ventas
9.6 Gobernanza y gestión del dato
Objetivos
- Saber qué datos tienes, dónde están y qué nivel de confidencialidad tienen.
- Tener reglas claras sobre qué se puede y qué no se puede meter en herramientas de IA.
- Implementar una gobernanza mínima viable adaptada a pyme y autónomo.
Explicación
Qué es gobernanza del dato (en pyme). No es montar un departamento. Es tener claras tres cosas: qué datos tienes, qué nivel de confidencialidad tiene cada uno y qué se puede y no se puede hacer con ellos.
La irrupción de la IA hace que esto deje de ser opcional: cada vez que pegas información en un LLM puede haber consecuencias si la información era sensible.
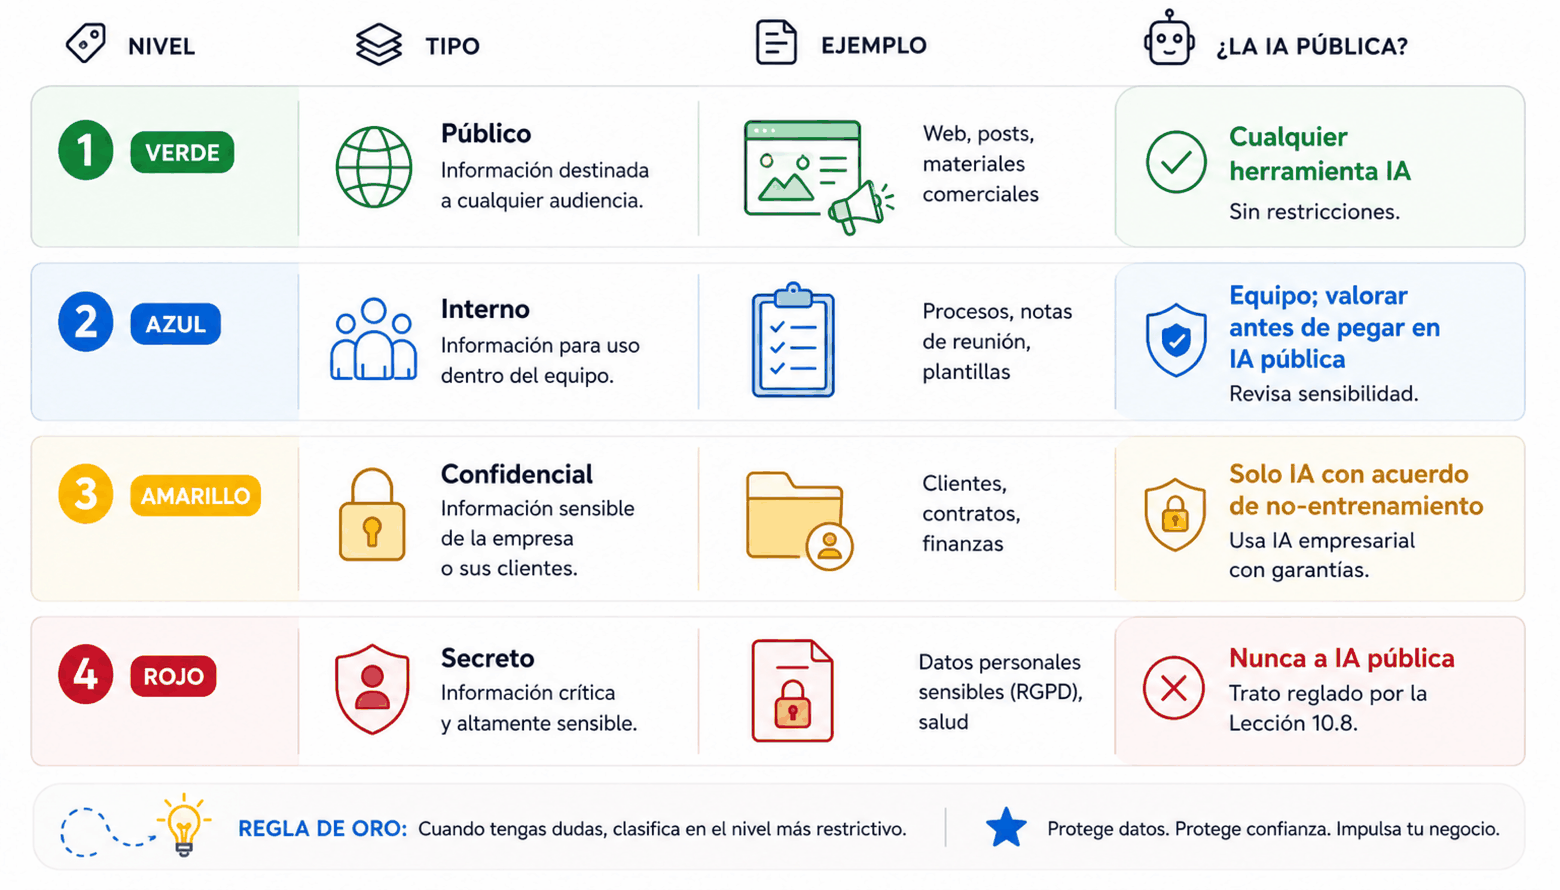
Clasifica tus datos en 4 niveles
Una taxonomía simple que funciona en pyme:
5 reglas de oro al usar IA con tus datos
Antes de pegar, clasifica
Si lo que vas a pegar no es verde o azul, anonimiza (cambia nombres, empresas, cifras concretas) o no lo pegues
Forma a tu equipo.
La mayoría de fugas de datos a IA son por desconocimiento, no por mala fe
Lee antes de aceptar
Si una herramienta dice "usaremos tus datos para mejorar el modelo", piénsalo
Documenta qué herramientas IA usas y para qué
Un Notion simple con "herramienta · datos que paso · política" te ahorra problemas
Usa planes profesionales si trabajas con datos sensibles
ChatGPT Team/Enterprise, Claude for Work y Copilot Microsoft 365 incluyen acuerdo de no-entrenamiento y mejor protección. Coste para uso profesional
Ciclo de vida del dato
Cada dato pasa por fases. Tener política clara en cada una:
- Captura: pide solo lo que necesitas (principio de minimización del RGPD)
- Almacenamiento: una herramienta principal, no esparcido por correos y carpetas sueltas
- Acceso: por defecto, el mínimo. No invites al equipo entero al drive entero
- Actualización: revisa calidad cada 6 meses (datos obsoletos → malas decisiones)
- Archivo/borrado: define plazos. Lo que no se borra, se acumula y se filtra
Rol mínimo de responsable de datos
En pyme o autónomo basta con asignar explícitamente a una persona (puedes ser tú): mantiene el inventario, decide herramientas y políticas de IA, revisa accesos cada 6 meses y es el punto de contacto si hay incidencia.
Caso práctico
Consultor que pegaba minutas de reuniones con clientes en ChatGPT gratuito para resumir. Al revisar la política, vio que la herramienta podía usar esos datos para entrenamiento. Migró al plan profesional (acuerdo de no-entrenamiento) y empezó a anonimizar nombres y empresas antes de pegar. Coste extra: 20 €/mes que ya iba a pagar para uso intensivo. Riesgo reducido drásticamente.
Herramientas
Inventario de datos
IA profesional (sin entrenamiento)
Gestores de contraseñas
Política IA interna
9.7 Ciberseguridad básica
Objetivos
- Identificar los riesgos digitales más realistas para un autónomo o pyme.
- Aplicar las prácticas básicas que cierran la mayor parte del riesgo con esfuerzo razonable.
- Saber qué hacer en las primeras horas si ocurre un incidente.
Explicación
"No soy nadie, no me van a atacar." Es el pensamiento que más cuesta caro. La mayoría de ataques a autónomos y pymes no son selectivos: son automatizados, masivos y oportunistas. No te eligen a ti, te encuentran. Y los costes son altos: parar la operativa, perder confianza de clientes, sanciones RGPD, pagar rescates.
6 riesgos principales

Phishing
emails o SMS que se hacen pasar por banco, AEAT, gestoría o proveedor pidiendo credenciales o pagos. Es el vector más común

Ransomware
software malicioso que cifra todos tus archivos y exige rescate. Suele entrar por email o por descarga sin querer

Ingeniería social
manipulación humana — llamada del "técnico de Microsoft", mensaje del "comercial del banco". Sin tecnología sofisticada, solo conversación

Fraude del CEO
email o WhatsApp falso del jefe (o cliente) pidiendo una transferencia urgente. Apela a la urgencia y la jerarquía

Suplantación de cuentas
robo de tu Google, Microsoft, Instagram o pasarela. Luego usan tu identidad contra tus contactos

Fuga por descuido o ex empleado
USB perdido, móvil robado, ex empleado con accesos no revocados
7 prácticas que cierran el 90% del riesgo
Bitwarden, 1Password o Proton Pass. Una contraseña distinta y larga (16+ caracteres) por cada cuenta. Que tú no las recuerdes; las recuerda el gestor.
Banca, email, dominio, hosting, pasarela de pago, redes sociales del negocio, AEAT, CRM. Sin excepción. Mejor app autenticadora (Authy, Google Authenticator) que SMS.
Sistema operativo, navegador, plugins, móvil. La mayoría de ataques explotan vulnerabilidades ya parcheadas.
(detalle en el Anexo de Stack TIC). Probar la restauración cada trimestre. Un backup nunca probado es una hipótesis, no un backup.
En casa, contraseña fuerte y WPA3 si tu router lo soporta. Fuera de casa, VPN siempre (ProtonVPN, Mullvad).
¿Esperaba este email? ¿El remitente es exactamente quien dice ser? ¿La URL real coincide con la que muestra el texto? Para pagos urgentes inesperados, llamada de verificación obligatoria.
El 80% de los incidentes empieza por error humano evitable. Una hora de formación cada 6 meses ahorra meses de problemas.
Respuesta ante incidentes: las primeras 24 horas
Si crees que has sufrido un incidente, sigue este orden sin improvisar:
| Hora | Acción ante un incidente |
|---|---|
| 0–1 h | Contener. Desconecta el dispositivo afectado de internet. No apagues (pierdes evidencia): aísla. |
| 1–3 h | Evaluar. ¿Qué se ha visto afectado? ¿Hay datos personales? ¿Accesos a otras cuentas? Cambia contraseñas de las cuentas comprometidas desde un dispositivo limpio. |
| 3–6 h | Comunicar. Banco (si hay riesgo financiero), proveedores afectados y equipo. Si hay datos personales en juego, empieza la notificación a la AEAT/AEPD. |
| 6–24 h | Restaurar. Desde un backup limpio (no uno reciente que pueda estar infectado). Verifica que el sistema está limpio antes de reconectar. |
| 24–72 h | Notificar formalmente. Si hay brecha de datos personales, la AEPD debe ser notificada en 72 h (obligación RGPD). Avisa a clientes afectados si procede. |
| Después | Aprender. Post-mortem honesto: por dónde entró, qué se podría haber evitado y qué cambia desde mañana. |
Ransomware: no pagues el rescate
Solo recuperas en el 50% de los casos y financias el siguiente ataque. La única defensa real es tener backups probados y restaurables.
Cuándo necesitas ayuda profesional
- Hay ataque activo con cifrado o pérdida masiva de datos
- Movimientos bancarios no reconocidos
- Brecha de datos personales (necesitas asesoría RGPD y notificación AEPD)
- Sospecha de fraude interno
- No sabes qué pasó realmente
Perfiles a contactar: perito informático forense, abogado especializado en RGPD, gestoría con servicio TIC. Para apoyo público gratuito: INCIBE (Instituto Nacional de Ciberseguridad) tiene la Línea 017 atendida 24/7.
Caso práctico
Contable autónomo en Las Palmas. Recibe un email "de su gestoría" con un PDF de factura y lo abre: es ransomware, cifra toda la carpeta de trabajo en 20 minutos. Lo que hizo bien: tenía copia diaria en la nube de otro proveedor → pudo restaurar todo el lunes siguiente. Lo que hizo tarde: tardó 4 horas en desconectar el equipo de internet y, en ese tiempo, el malware intentó propagarse a la unidad de red compartida con dos compañeros. Coste final: 0 € de rescate (no pagó), 2 días sin facturar y la lección aprendida.
6 errores frecuentes
Usar la misma contraseña en 5 sitios distintos
Tener 2FA solo en el banco y nada más
Tener backup pero no haberlo probado nunca
Pensar "no soy nadie, no me van a atacar"
Pagar el rescate del ransomware (financias al criminal y no garantiza recuperación)
Improvisar tras un incidente en lugar de seguir un plan documentado
Herramientas
Contraseñas y 2FA
VPN y diagnóstico
Prompt de IA
Soy autónomo/pyme en [sector] con [X] empleados, manejo datos de [tipo: clientes, salud, financieros] y uso [herramientas principales]. Hazme un autodiagnóstico de ciberseguridad en 10 preguntas concretas. Al final, dame las 3 acciones más urgentes que debería implementar esta semana, con plazo, herramienta concreta y coste estimado.
Plantilla: SOP (Standard Operating Procedure)
→ Descargar plantilla (PDF)Plantilla: Mapa de procesos
→ Descargar plantilla (PDF)Resumen
- Primero clarifica el proceso, luego automatiza.
- Los LLMs son tu copiloto en cada rol del negocio.
- Stack típico: CRM + email + IA + plataforma de automatización.
- Cada automatización debe pagar su coste en tiempo o ingresos.
- Documenta tus procesos: te permitirá escalar y delegar.
- Gobernanza del dato: clasifica tus datos antes de meterlos en IA. Usa planes profesionales para datos confidenciales.
- Ciberseguridad: contraseñas únicas + gestor + 2FA + actualizaciones + backups probados cierran el 90% del riesgo.